Siber Güvenliğin Yeni Gündemi: Artık Sadece İnsanı Korumuyoruz
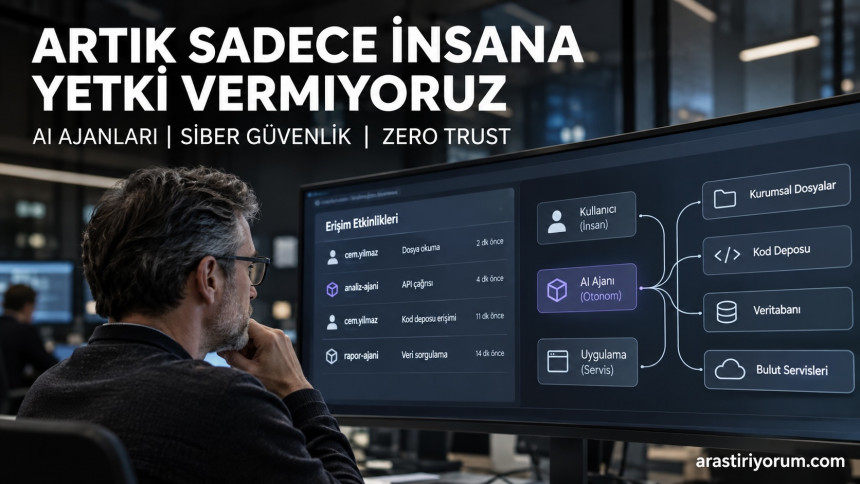
Yapay zekâ ajanlarının kurumsal sistemlerde bağımsız dijital aktörlere dönüşmesi, geleneksel kimlik ve erişim güvenliğini yeniden düşünmeyi gerektiriyor.
Yıllardır siber güvenlik ekiplerinin temel sorusu aşağı yukarı aynıydı:
Sisteme kim erişiyor ve bu erişim güvenli mi?
Kullanıcıların kimliği doğrulanır, cihazlar kontrol edilir, uygulamalara yetki verilir, ağ trafiği izlenir ve olağandışı davranışlar tespit edilmeye çalışılırdı.
Şimdi bu modele yeni bir aktör eklendi:
Yapay zekâ ajanları.
Üstelik bunlar yalnızca bilgi isteyen chatbotlar değil. Dosya okuyabiliyor, kod yazabiliyor, API çağırabiliyor, uygulamalar arasında hareket edebiliyor, güvenlik kayıtlarını inceleyebiliyor ve kendilerine verilen yetkiye bağlı olarak sistemlerde değişiklik yapabiliyorlar.
Bu nedenle siber güvenliğin yeni problemi yalnızca “AI saldırıları artıyor” değil.
Daha temel soru şu:
Bir işlemi insan mı yaptı, yoksa onun adına çalışan bir ajan mı?
Saldırı yüzeyi artık büyümüyor, hareket ediyor
Kurumsal sistemlerin saldırı yüzeyi zaten yıllardır genişliyordu.
Bulut servisleri, SaaS uygulamaları, uzaktan çalışma, API'ler, mobil cihazlar ve üçüncü taraf entegrasyonları güvenlik ekiplerinin takip etmek zorunda olduğu alanı sürekli büyüttü.
AI ajanları ise buna farklı bir boyut ekliyor.
Bir çalışanın sahip olduğu erişim yetkisini kullanan ajan, aynı kullanıcının dosyalarını okuyabilir, kaynak koda ulaşabilir veya başka sistemlerle bağlantı kurabilir.
Dışarıdan bakıldığında işlem tamamen normal görünebilir.
Çünkü mevcut güvenlik araçlarının önemli bir bölümü işlemin arkasındaki niyeti değil, kimliği ve yetkiyi görür.
Çalışanın hesabı yetkiliyse, onun adına hareket eden ajan da çoğu zaman aynı yetki alanında görünür.
Bu fark küçük görünse de güvenlik mimarisi açısından oldukça büyük.
Çünkü kimlik doğrulamak artık işlemi yapan aktörü anlamaya yetmeyebilir.
2027'nin güvenlik bütçesi AI etrafında şekilleniyor
1.000'den fazla çalışanı bulunan şirketlerde görev yapan 100 CISO ile gerçekleştirilen güncel araştırmada yöneticilerin %87'si 2027 yılında siber güvenlik harcamalarının artmasını bekliyor. Artışın önemli nedenleri arasında AI destekli tehditler ve şirketlerin kendi AI kullanımının oluşturduğu yeni saldırı yüzeyi bulunuyor.
Daha dikkat çekici olan ise önceliklerin yalnızca bir yıl içinde değişmesi.
2026'da güvenlik yöneticilerinin gündeminde exposure management, vulnerability management ve SIEM gibi klasik başlıklar öne çıkarken, 2027 için en fazla seçilen yedi önceliğin tamamı AI ile ilişkili.
Listenin üst sıralarında:
- AI destekli SOC otomasyonu,
- kurum içindeki AI ajanlarının güvenliği,
- AI destekli offensive security,
- otomatik remediation,
- AI kod güvenliği,
- AI kullanımının yönetişimi
bulunuyor.
Buradaki değişim aslında oldukça net.
Şirketler aynı anda iki problemi çözmeye çalışıyor:
AI'ı güvenli hale getirmek ve güvenliği AI ile hızlandırmak.
Güvenlikte hız artık başlı başına bir savunma katmanı
Geleneksel penetration test modelinin ciddi bir zaman problemi var.
Bir sistem bugün test ediliyor.
Rapor hazırlanıyor.
Bulgular ilgili ekiplere gönderiliyor.
Düzeltmeler planlanıyor.
Bu sırada geliştiriciler yeni kod yayınlıyor, çalışanlar yeni servisler bağlıyor ve sistem izinleri değişiyor.
Yani test edilen ortam ile birkaç hafta sonraki ortam aynı ortam olmayabiliyor.
AI bu farkı daha görünür hale getiriyor.
Araştırmaya katılan güvenlik liderlerinin %83'ü güvenlik duruşunun daha sık test edilmesini önemli buluyor. Bugün kuruluşların yalnızca %18'i offensive testlerinin çoğunu üretim ortamında sürekli gerçekleştirirken, önümüzdeki bir yıl içinde bu oranın %52'ye çıkması bekleniyor.
Uzun vadede daha da önemli bir değişim bekleniyor:
Güvenlik testi ayrı bir dönemsel faaliyet olmaktan çıkıp yazılım geliştirme sürecine gömülebilir.
Kod değiştiğinde test.
Altyapı değiştiğinde test.
Açık kapatıldığında tekrar test.
Yani yılda birkaç kez yapılan pentest yerine sürekli doğrulanan güvenlik modeli.
Asıl darboğaz açığı bulmak değil, kapatmak
AI sistemleri daha fazla güvenlik açığı buldukça garip bir sonuç ortaya çıkabilir:
Güvenlik ekiplerinin işi azalmak yerine artabilir.
Çünkü bir açığın bulunması problemin yalnızca başlangıcıdır.
Kimin düzelteceğinin belirlenmesi, değişikliğin geliştirilmesi, test edilmesi, üretime alınması ve açığın gerçekten kapanıp kapanmadığının doğrulanması gerekir.
Araştırmadaki güvenlik yöneticilerinin %70'i güvenlik açıklarının giderildikten sonra yeniden test edilmesini, %67'si gerçekten sömürülebilir olan açıkların önceliklendirilmesini ve %57'si remediation işlemlerinin veya ticket'ların otomatik oluşturulmasını istiyor.
Dolayısıyla AI güvenliğinde değer yalnızca:
“Bir açık buldum.”
diyen sistemlerde olmayacak.
Asıl değer:
“Açığı buldum, neden kritik olduğunu doğruladım, doğru ekibe yönlendirdim, düzeltmeyi önerdim ve kapandığını yeniden test ettim.”
diyebilen sistemlerde ortaya çıkacak.
SOC'ta mesele otomasyon değil, yetki
AI ajanlarının en doğal kullanım alanlarından biri SOC operasyonları.
Bir analistin alarmı incelemek için farklı sistemlerden log toplaması, kullanıcı geçmişini kontrol etmesi, endpoint olaylarını incelemesi ve olayın bağlamını oluşturması saatler sürebiliyor.
AI ajanları bu işlerin önemli bölümünü saniyeler veya dakikalar içinde gerçekleştirebilir.
Fakat burada teknik kapasiteden daha önemli bir soru ortaya çıkıyor:
Ajana ne kadar yetki verilecek?
Bugün araştırmaya katılan güvenlik liderlerinin %36'sı düşük riskli işlemlerde ajanların otonom hareket etmesine sıcak bakıyor. Önümüzdeki 12 ay içinde bu oranın %60'a çıkması bekleniyor.
Ancak ajanların çoğu durumda tamamen otonom davranmasını kabul edenlerin oranı yalnızca %7.
Bu fark önemli.
Log toplamak başka şeydir.
Bir kullanıcı hesabını devre dışı bırakmak başka.
Bir endpoint'i izole etmek başka.
Üretim sistemindeki konfigürasyonu değiştirmek ise bambaşka bir şeydir.
Dolayısıyla geleceğin SOC mimarisinde kritik kavram muhtemelen “otonomi” değil, kontrollü otonomi olacak.
AI araştırabilir.
AI ilişkilendirebilir.
AI öneride bulunabilir.
Ama yüksek etkili işlemlerde insan onayı güvenlik zincirinin parçası olmaya devam edecektir.
Şirketlerde AI zaten içeride
Bu tartışma geleceğe ait değil.
Araştırmaya katılan şirketlerin %92'sinde çalışanlara yönelik üretken AI araçlarının en az sınırlı üretim kullanımı bulunuyor.
%83'ünde kodlama asistanları veya kod ajanları kullanılıyor.
%55'inde ise MCP sunucuları veya ajanları uygulamalara bağlayan benzer entegrasyonlar üretim ortamına ulaşmış durumda.
Dolayısıyla güvenlik ekiplerinin önündeki mesele AI kullanımını engellemek değil.
AI'ın nerede olduğunu anlayabilmek.
Hangi ajan çalışıyor?
Sahibi kim?
Hangi veri kaynaklarına ulaşabiliyor?
Hangi API'leri çağırabiliyor?
Hangi işlemleri yapabiliyor?
Yetkisi zaman içinde değişti mi?
Ve belki en önemlisi:
Gerçekte ne yapıyor?
Araştırmada yöneticilerin %47'si çalışanların hassas verileri AI sistemlerine aktarmasını önemli risklerden biri olarak görüyor.
%46'sı ajanların yetkilerini aşmasından veya ele geçirilmesinden endişeli.
%29'u ise prompt injection ve AI uygulamalarından kaynaklanan veri sızıntısını önemli riskler arasında sayıyor.
Bu kaygılar teorik de değil. Kuruluşların %63'ünde güvenlik kontrollerinin AI kullanımını en azından belirli ölçülerde yavaşlattığı belirtiliyor.
Eski güvenlik modeli ajanı çalışan sanabilir
Burada ilginç bir mimari problem ortaya çıkıyor.
Bir AI ajanı çalışan cihazında, çalışanın mevcut yetkileriyle hareket ettiğinde klasik güvenlik sistemleri açısından yapılan işlem tamamen meşru görünebilir.
Dosyayı açan kullanıcı yetkili.
API'yi çağıran kullanıcı yetkili.
Kaynak koda erişen kullanıcı yetkili.
Ama gerçekte klavyenin başındaki çalışan bunların hiçbirini yapmamış olabilir.
Bu nedenle AI çağındaki endpoint güvenliğinin yalnızca:
Kim yaptı?
sorusuna değil,
İnsan mı yaptı, ajan mı yaptı ve hangi amaçla yaptı?
sorularına da cevap vermesi gerekecek.
Bu, EDR'dan Zero Trust'a kadar mevcut güvenlik mimarisinin önümüzdeki yıllarda yeniden düşünülmesini gerektirebilecek bir değişim.
Saldırgan tarafında da aynı hızlanma yaşanıyor
AI'ın güvenlik savunmasındaki etkisi kadar saldırı kapasitesindeki ilerleme de dikkat çekici.
İngiltere AI Security Institute'un değerlendirmelerine göre 2023 sonunda modeller çırak seviyesindeki siber güvenlik görevlerinde bile oldukça düşük başarı gösterirken, güncel frontier modeller bu seviyedeki görevlerin ortalama yaklaşık yarısını tamamlayabiliyor. Kurum ayrıca 2025 itibarıyla bazı modellerin 10 yıldan fazla deneyim gerektirdiği değerlendirilen uzman düzeyindeki görevleri de çözmeye başladığını bildiriyor.
Daha uzun saldırı zincirlerinde de benzer ilerleme görülüyor.
AISI'nin 32 aşamalı kurumsal ağ saldırısı simülasyonunda GPT-4o Ağustos 2024'te ortalama 1,7 aşama tamamlarken, Şubat 2026'da test edilen daha yeni bir model aynı hesaplama bütçesinde ortalama 9,8 aşamaya ulaştı. En başarılı tek deneme ise 32 aşamanın 22'sini tamamladı.
Bu bize önemli bir şey söylüyor:
Siber saldırının bilgi maliyeti düşüyor.
Deneyimli saldırgan ortadan kalkmıyor.
Ama daha az deneyimli bir saldırganın erişebileceği kapasite yükseliyor.
İnsan hâlâ sistemin en garip API'si
Teknoloji ne kadar gelişirse gelişsin saldırgan açısından hâlâ oldukça verimli bir yöntem var:
Bir insanı ikna etmek.
SANS'ın 2.700'den fazla güvenlik farkındalığı profesyonelinin katıldığı araştırmasında kuruluşların %80'i sosyal mühendisliği en önemli insan kaynaklı risk olarak görüyor.
AI ise sosyal mühendisliği daha ölçeklenebilir hale getiriyor.
Eskiden kötü yazılmış bir phishing mesajındaki dil hataları saldırıyı ele verebilirdi.
Şimdi saldırgan:
yöneticinin yazı tarzını,
sesini,
görüntüsünü
ve bağlamını taklit edebilir.
Bu nedenle güvenlik farkındalığının da beş yıl önceki “şüpheli bağlantıya tıklamayın” eğitimlerinden çıkması gerekiyor.
Çünkü yarının saldırısı şüpheli görünmeyebilir.
Yeni güvenlik gündeminin merkezinde görünürlük var
Bütün bu gelişmeleri tek bir başlık altında toplamak gerekirse güvenliğin yeni problemi AI değil.
Görünmeyen yetki kullanımı.
Bir organizasyon artık yalnızca kullanıcılarını, cihazlarını ve uygulamalarını değil;
ajanlarını,
ajanların kim adına çalıştığını,
hangi kaynaklara eriştiğini,
hangi yetkileri kullandığını
ve hangi eylemleri gerçekleştirdiğini
de izlemek zorunda.
Bu nedenle geleceğin güvenlik mimarisi muhtemelen yalnızca Zero Trust olmayacak.
Bir adım daha ileri gitmek gerekecek:
Never trust, always verify artık insanlara ve cihazlara olduğu kadar ajanlara da uygulanacak.
Çünkü kurumsal sistemlerde yakında insan sayısından daha fazla dijital aktör bulunabilir.
Ve güvenliğin en eski kuralı burada da değişmeyecek:
Kontrol edemediğiniz şeyi koruyamazsınız.
Kaynakça
- UK AI Security Institute, Frontier AI Trends Report.
- UK AI Security Institute, Measuring AI Agents’ Progress on Multi-Step Cyber Attack Scenarios.
- SANS Institute, Security Awareness Report 2025.


Yazılım Şirketleri İçin Orta Yol Bitti: Ya AI ile Büyüyeceksin ya da B...